很多护士长跟我说:
“现在系统都上云了,数据自动备份,还能出问题?”
说实话,我以前也这么想。
直到亲眼看到一家中医院的护理数据差点被“一键清空”。
中医护理信息化跑得越快,
数据安全的隐患就越隐蔽。
而最危险的,从来不是黑客攻击——
是你以为“有防护机制”就万事大吉。
✅ 你以为的安全,其实是假象
现在不少医院推“互联网+护理服务”:
患者小程序下单,后台智能派单,操作全程留痕。
听起来很完美,对吧?
但你有没有想过:
- 数据存在哪儿?
- 谁在管权限?
- 护士换科室了,账号注销了吗?
真正的风险不在外部,而在内部管理的松懈。
某地中医院给所有护士开最高权限,
离职账号三个月未停用,仍可查看患者信息。
这算不算数据泄露?算。
但没人发现,因为系统“运行正常”。
中医护理信息化的核心,
不只是把纸质记录变成电子表单,
而是构建一套动态、闭环、可追溯的防护机制。
📌 数据安全不是技术问题,是流程问题
很多人一提数据安全,就想到防火墙、加密、灾备。
但国家卫健委早已点明:
安全的关键在于制度与流程。
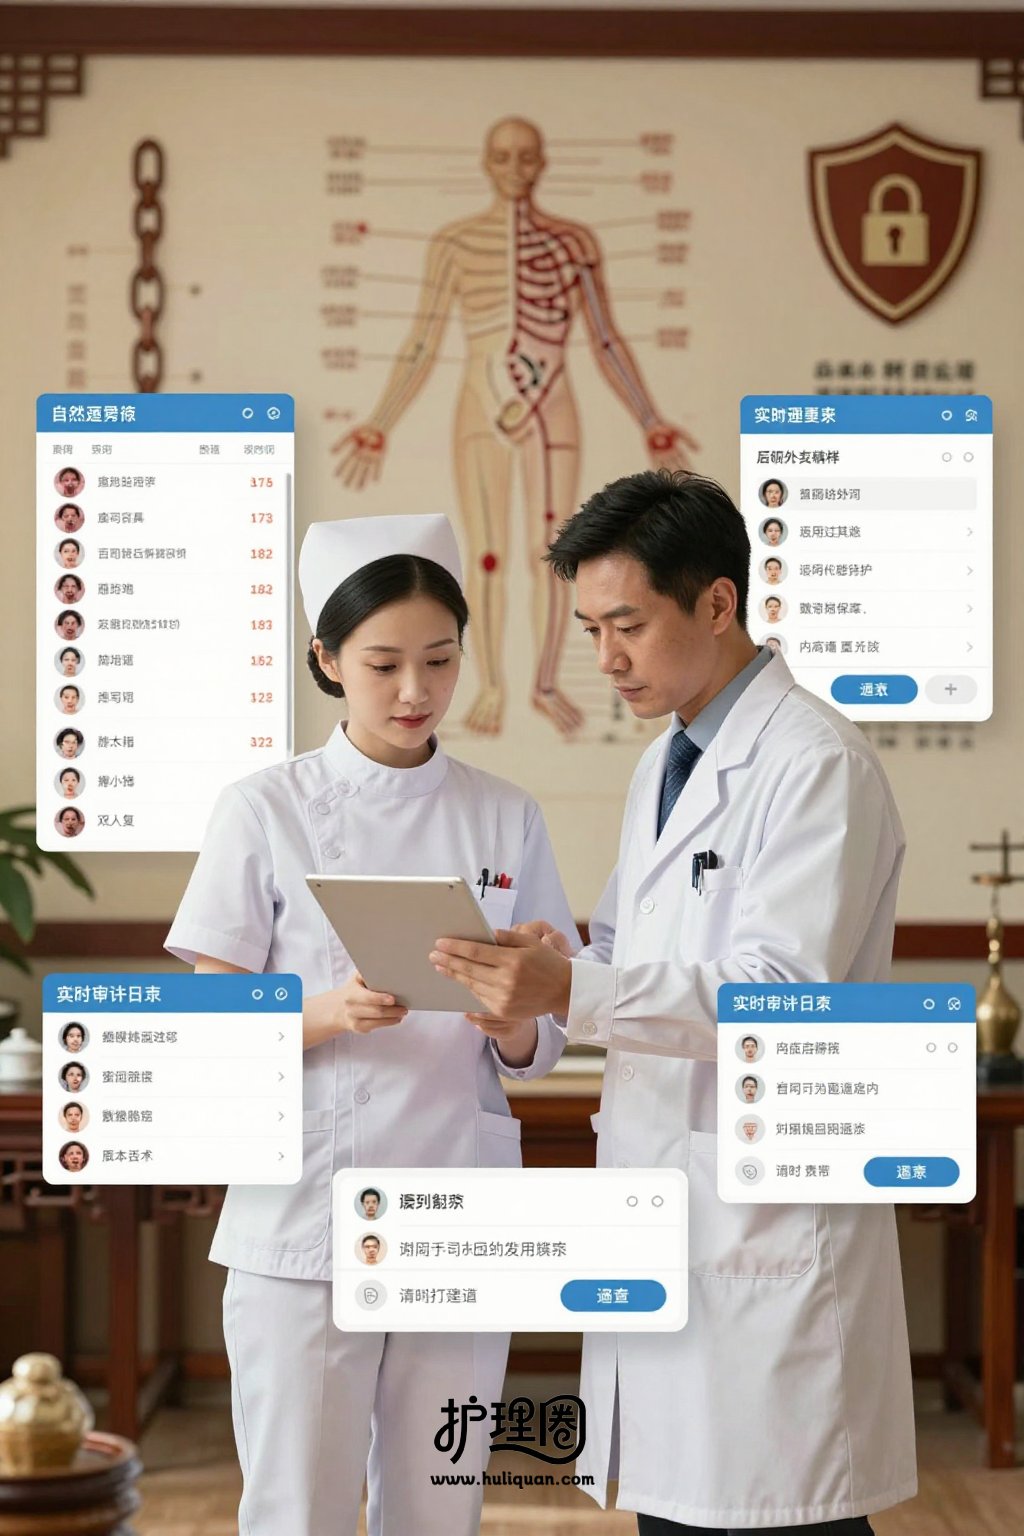
看六安市中医院的做法:
数据安全嵌入到每一个业务环节——
- 舌象、脉象数据仅主治医师和责任护士可调阅;
- 护理记录修改必须双人复核;
- 系统异常时自动切换备用通道。
这才是防护机制该有的样子:
让风险根本没机会发生。
🌷 最该警惕的,是“过度依赖AI”的幻觉
AI护理工具能自动排班、智能阅卷,效率高。
但问题来了:
当所有决策都交给算法,谁来为错误负责?
AI推荐无资质护士执行艾灸,
系统未校验,护士长未复核,
结果引发烫伤。
数据安全的终极防线,永远是人。
真正的防护机制必须包含:
• 权限动态管理
• 操作留痕审计
• 人工复核节点
护理部最该问自己的三个问题
- 我们的数据权限,是按“最小必要”原则分配的吗?
- 离职/转岗人员的系统权限,是否48小时内回收?
- 如果明天系统宕机,我们能否靠纸质备份撑过72小时?
如果有一条答不上来,
那你的中医护理信息化,可能正在裸奔。
别再把“上了系统”等同于“安全了”。
数据安全是一套贯穿人员、流程、技术的防护机制。
尤其在中医护理领域,
数据一旦失真或泄露,
伤害的不只是隐私,更是疗效和信任。
下次开会时,
别只问“系统跑得快不快”,
多问一句:
“万一出事,我们兜得住吗?”
💡 延伸阅读:
想了解如何利用信息化手段解决上述问题?查看中医护理全场景解决方案,或点击联系我们获取更多行业洞察。